بیل گیتس هشدار داده است که حملات سایبری هوش مصنوعی ممکن است طی سال آینده افزایش پیدا کنند. به گفته او، خطر فوری بیشتر از آنکه به خارجشدن هوش مصنوعی از کنترل مربوط باشد، به سوءاستفاده افراد مخرب از این فناوری بازمیگردد. هوش مصنوعی میتواند به ساخت پیامهای فیشینگ باورپذیر، جعل صدا و تصویر، شناسایی آسیبپذیریهای نرمافزاری و سرعتبخشیدن به برخی مراحل حمله کمک کند. گزارشهای امنیتی نیز نمونههایی از این سوءاستفادهها را ثبت کردهاند. در این مقاله، دلایل هشدار گیتس، نمونههای واقعی تهدیدهای سایبری، نقش نظارت بر شرکتهای فناوری و راهکارهای محافظت از اطلاعات شخصی و سازمانی را بررسی میکنیم.
🔴 هشدار بیل گیتس درباره حملات سایبری هوش مصنوعی چه معنایی دارد؟
هوش مصنوعی در مدت کوتاهی از یک فناوری تخصصی به ابزاری روزمره تبدیل شده است. امروزه کاربران از آن برای نوشتن متن، برنامهنویسی، تحلیل اطلاعات و انجام کارهای مختلف استفاده میکنند. شرکتها نیز بهتدریج مدلهای هوش مصنوعی را وارد فرایندهای کاری خود کردهاند. بااینحال، همه کاربردهای این فناوری مفید و بیخطر نیستند.
بیل گیتس، همبنیانگذار مایکروسافت، در اظهاراتی که در اکتبر ۲۰۲۶ منتشر شد، درباره افزایش خطر حملات سایبری با کمک هوش مصنوعی هشدار داد. او در گفتوگویی با شبکه ABC News گفت که احتمالاً یکی از مهمترین عرصههایی که طی سال آینده تغییرات چشمگیری در آن مشاهده خواهیم کرد، حملات سایبری خواهد بود.
گیتس میان خطرهای فوری و نگرانیهای بلندمدت درباره هوش مصنوعی تفاوت قائل شد. از نگاه او، نگرانی اصلی در کوتاهمدت این نیست که هوش مصنوعی ناگهان از کنترل خارج شود؛ بلکه مسئله مهمتر، استفاده افراد مخرب از قابلیتهای موجود بدون محافظت و نظارت کافی است.
این تفاوت اهمیت زیادی دارد. برای افزایش خطر حملات سایبری، لزوماً نیازی به ظهور یک هوش مصنوعی کاملاً مستقل نیست. ابزارهایی که امروز در دسترس هستند نیز میتوانند در تولید پیامهای فریبنده، تحلیل اطلاعات عمومی، آمادهسازی کلاهبرداریها و تسریع برخی فعالیتهای فنی به مهاجمان کمک کنند.
به همین دلیل، هشدار گیتس را باید هشداری درباره تغییر توانایی مجرمان سایبری دانست، نه پیشبینی قطعی وقوع یک حمله بزرگ در تاریخی مشخص. میزان خسارت احتمالی به عوامل متعددی از جمله قابلیت ابزارها، نحوه استفاده مهاجمان، ضعفهای امنیتی و آمادگی سازمانها بستگی دارد.
🧠 حملات سایبری مبتنی بر هوش مصنوعی چگونه خطرناکتر میشوند؟
حملات سایبری پیش از ظهور مدلهای مولد هوش مصنوعی نیز وجود داشتند. مجرمان از فیشینگ، بدافزار، سرقت رمز عبور، مهندسی اجتماعی و آسیبپذیریهای نرمافزاری برای دسترسی غیرمجاز به اطلاعات استفاده میکردند.
تغییر مهم این است که هوش مصنوعی میتواند بعضی مراحل چنین حملاتی را سریعتر کند و انجام آنها را برای افراد بیشتری امکانپذیر سازد. برای مثال، تولید پیامهای فریبنده به زبان طبیعی، خلاصهکردن اطلاعات یک سازمان و بررسی حجم زیادی از دادهها دیگر لزوماً به همان میزان نیروی انسانی نیاز ندارد.
البته این فناوری بهخودیخود موفقیت یک حمله را تضمین نمیکند. نفوذ به یک سامانه محافظتشده همچنان به شرایط فنی، دسترسیهای موجود، آسیبپذیریها و توانایی مهاجم وابسته است.
فیشینگ با هوش مصنوعی؛ چرا پیامهای جعلی باورپذیرتر شدهاند؟
فیشینگ یکی از شناختهشدهترین روشهای سرقت اطلاعات است. در این روش، مهاجم تلاش میکند با یک پیام، ایمیل یا صفحه اینترنتی جعلی، کاربر را به افشای اطلاعات حساس یا انجام یک اقدام خاص ترغیب کند.
در گذشته، برخی پیامهای فیشینگ به دلیل غلطهای املایی، ترجمه نامناسب یا لحن غیرطبیعی بهراحتی قابلشناسایی بودند. مدلهای هوش مصنوعی میتوانند متنهایی روانتر تولید کنند و لحن پیام را با موقعیت شغلی، زبان و اطلاعات عمومی مخاطب هماهنگ سازند.
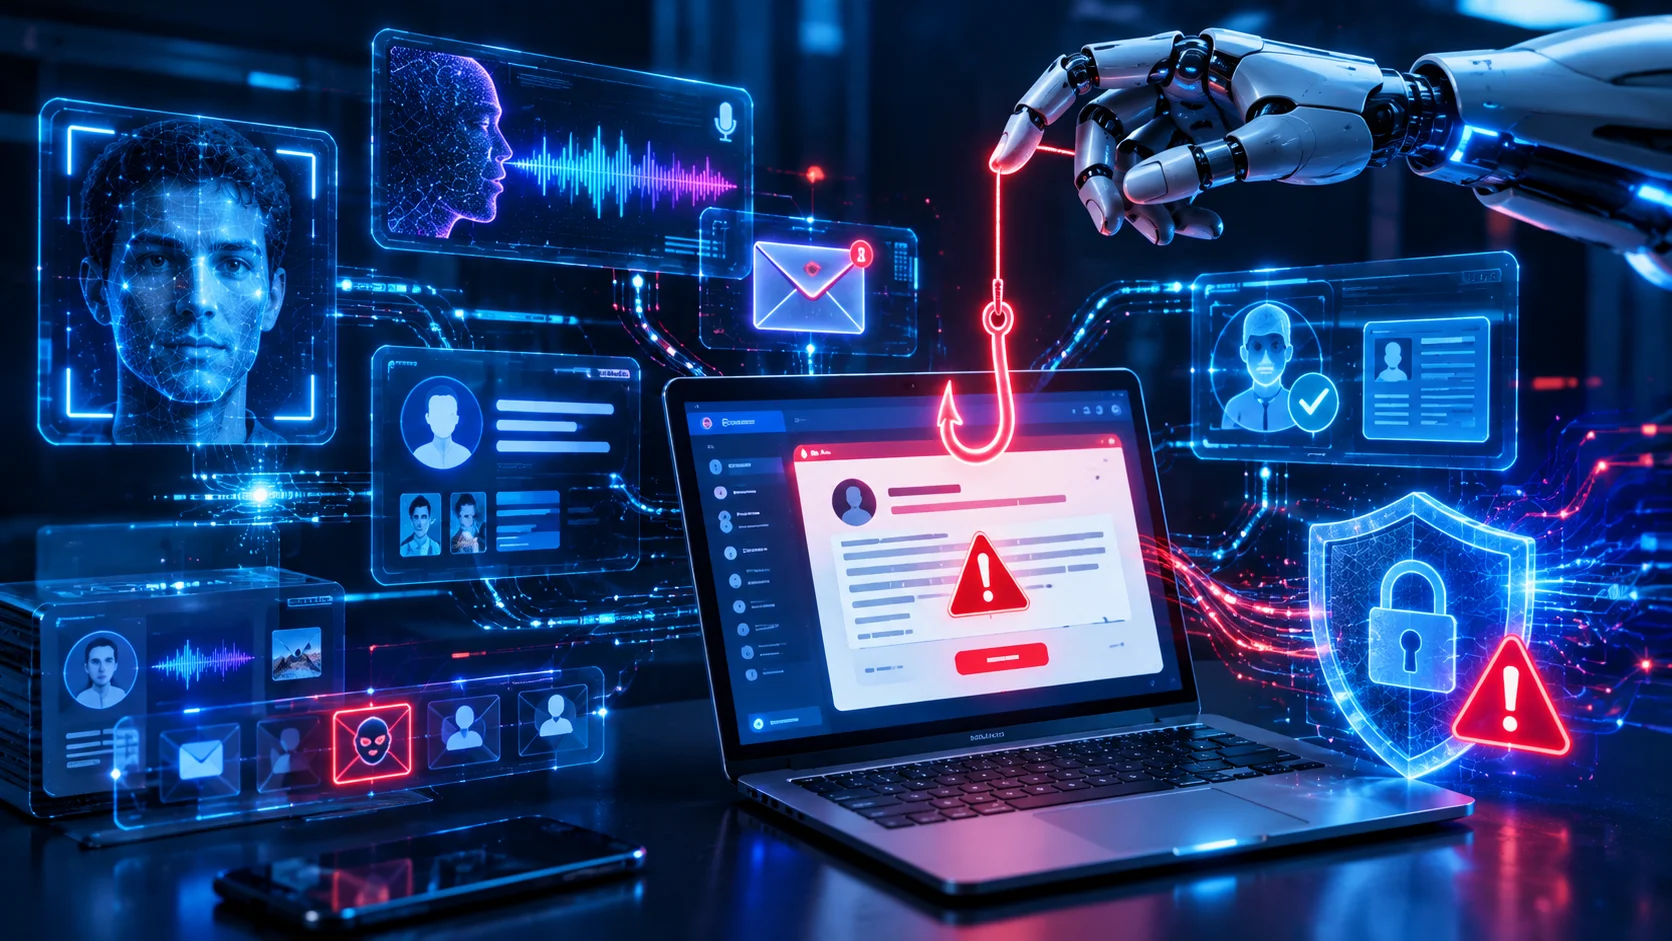
برای مثال، کارمندی ممکن است ایمیلی دریافت کند که ظاهراً از طرف مدیر شرکت ارسال شده و درباره پرداخت یک فاکتور یا تغییر اطلاعات بانکی تأمینکننده توضیح میدهد. پیام ممکن است از نظر نگارش کاملاً طبیعی باشد و به جزئیاتی اشاره کند که با فعالیت روزمره شرکت مطابقت دارند.
هوش مصنوعی همچنین میتواند تولید نسخههای مختلف یک پیام را آسانتر کند. مهاجم بهجای ارسال یک متن یکسان برای هزاران نفر، ممکن است پیامهایی با جزئیات متفاوت آماده کند.
این موضوع تشخیص فیشینگ را دشوارتر میکند؛ اما همچنان نشانههایی مانند درخواست غیرمنتظره برای پرداخت، تغییر شماره حساب، ارائه رمز عبور یا ورود از طریق لینک ناشناس باید جدی گرفته شوند.
جعل صدا و تصویر با هوش مصنوعی در کلاهبرداریهای سایبری
یکی دیگر از کاربردهای نگرانکننده هوش مصنوعی، تولید یا دستکاری صدا و تصویر است. فناوریهای تولید محتوای مصنوعی میتوانند در کاربردهای مشروع مانند دوبله، سرگرمی و تولید محتوا استفاده شوند؛ اما همین قابلیتها ممکن است برای جعل هویت نیز به کار بروند.
تصور کنید کارمندی تماسی دریافت میکند که در آن، صدای مدیر شرکت از او میخواهد مبلغی را فوراً به حسابی مشخص انتقال دهد. اگر لحن تماس طبیعی باشد و درخواست نیز با شرایط کاری هماهنگ به نظر برسد، احتمال دارد کارمند آن را واقعی بداند.
در سناریویی دیگر، مهاجم ممکن است خود را یکی از اعضای خانواده یا همکار فرد معرفی کند و با ایجاد حس فوریت، برای دریافت پول یا اطلاعات محرمانه فشار بیاورد.
در چنین شرایطی، آشنا بودن صدا یا تصویر بهتنهایی برای تأیید هویت کافی نیست. راه مطمئنتر این است که درخواست حساس از طریق یک کانال مستقل بررسی شود؛ برای مثال، با شمارهای که از قبل در اختیار دارید با فرد موردنظر تماس بگیرید.
نقش هوش مصنوعی در شناسایی آسیبپذیریهای امنیتی
بخشی از حملات سایبری از ضعفهای موجود در نرمافزارها، سرویسهای اینترنتی یا تنظیمات امنیتی سوءاستفاده میکنند. مهاجم ممکن است پیش از اقدام، اطلاعاتی درباره فناوریهای مورد استفاده یک سازمان جمعآوری کند و به دنبال نقاط ضعف احتمالی بگردد.
ابزارهای هوش مصنوعی میتوانند در تحلیل اطلاعات عمومی، بررسی کد و توضیح برخی آسیبپذیریهای نرمافزاری به کار گرفته شوند. این قابلیتها در اختیار متخصصان امنیتی نیز قرار دارند و میتوانند به کشف و رفع ضعفها کمک کنند.
نگرانی زمانی افزایش مییابد که مهاجمان بتوانند با کمک این ابزارها، مراحل اولیه شناسایی و آمادهسازی حمله را سریعتر انجام دهند. در چنین شرایطی، فاصله زمانی میان شناسایی یک ضعف و تلاش برای سوءاستفاده از آن ممکن است اهمیت بیشتری پیدا کند.
بااینحال، شناسایی یک آسیبپذیری با نفوذ موفق تفاوت دارد. برای بهرهبرداری از یک ضعف، ممکن است شرایط فنی خاصی لازم باشد و سامانه هدف نیز میتواند با بهروزرسانی یا تنظیمات مناسب در برابر آن محافظت شده باشد.
خودکارسازی حملات سایبری با ابزارهای هوش مصنوعی
مدلهای جدید هوش مصنوعی میتوانند در انجام مجموعهای از وظایف به یکدیگر متصل شوند. برخی عاملهای هوش مصنوعی قادرند با استفاده از ابزارهای مشخص، اطلاعات را بررسی کنند، نتایج را خلاصه کنند و مراحل مختلف یک فرایند را به هم پیوند دهند.
اگر این قابلیتها بدون محدودیتهای امنیتی مناسب در اختیار مهاجمان قرار بگیرند، ممکن است اجرای برخی فعالیتهای مخرب به نیروی انسانی کمتری نیاز داشته باشد.
بااینحال، نباید هر فعالیت خودکار را به معنای وجود یک هکر کاملاً مستقل دانست. بسیاری از حملات همچنان به تصمیمگیری انسانی، زیرساخت فنی و دسترسیهای مشخص نیاز دارند. میزان استقلال عاملهای هوش مصنوعی نیز به مدل، ابزارها و محدودیتهای محیط اجرایی وابسته است.
🛡️ نمونههای واقعی حملات سایبری هوش مصنوعی در سال ۲۰۲۶
برای ارزیابی هشدار بیل گیتس، باید میان پیشبینیهای آینده و فعالیتهایی که واقعاً مشاهده شدهاند تفاوت قائل شد. گزارشهای امنیتی منتشرشده در سال ۲۰۲۶ نشان میدهند که استفاده مخرب از هوش مصنوعی در برخی فعالیتهای سایبری دیگر صرفاً یک احتمال نظری نیست.
گروه اطلاعات تهدید گوگل (Google Threat Intelligence Group) در ۱۲ فوریه ۲۰۲۶ گزارشی درباره روند استفاده مهاجمان از هوش مصنوعی منتشر کرد. این گروه اعلام کرد که مهاجمان از این فناوری برای جمعآوری اطلاعات، ساخت پیامهای فیشینگ واقعگرایانه و توسعه بدافزار استفاده کردهاند.
گوگل همچنین گزارش داد که برخی فعالیتهای مخرب مرتبط با سوءاستفاده از مدلهای هوش مصنوعی را شناسایی کرده و برای مختلکردن آنها اقداماتی انجام داده است.
در گزارش دیگری که در ۱۱ مه ۲۰۲۶ منتشر شد، این گروه اعلام کرد برای نخستین بار با یک عامل تهدید مواجه شده است که به باور پژوهشگران، از یک اکسپلویت روزصفر توسعهیافته با کمک هوش مصنوعی استفاده کرده بود. به گفته گوگل، این عامل قصد داشت از آن در حملهای گسترده استفاده کند، اما اقدامات شناسایی و مقابلهای شرکت ممکن است مانع اجرای برنامه شده باشد.
این نمونه اهمیت دارد، زیرا نشان میدهد نگرانیها فقط به تولید پیامهای جعلی محدود نیستند و ممکن است بخشهای فنیتر فرایند حمله را نیز دربر بگیرند.
بااینحال، گزارش یک مورد مشخص به معنای آن نیست که همه حملات جدید با هوش مصنوعی انجام میشوند یا مهاجمان در تمام مراحل به این فناوری متکی هستند.
گزارشهای امنیتی درباره حملات سایبری مبتنی بر هوش مصنوعی چه میگویند؟
گزارشهای امنیتی معمولاً بر اساس دادههای مشاهدهشده در شبکهها، بررسی رخدادها و تحلیل رفتار مهاجمان تهیه میشوند. این اطلاعات میتوانند تصویر دقیقتری از تهدیدها ارائه دهند، اما باید محدوده هر گزارش را نیز در نظر گرفت.
برای مثال، دادههای یک شرکت امنیتی ممکن است عمدتاً مربوط به مشتریان همان شرکت یا فعالیتهایی باشد که ابزارهای آن توانایی مشاهدهشان را داشتهاند. بنابراین، نمیتوان هر آماری را بدون بررسی روش گردآوری دادهها به کل حملات سایبری جهان تعمیم داد.
در گزارشهای مربوط به هوش مصنوعی نیز مهم است مشخص شود که این فناوری دقیقاً در کدام مرحله نقش داشته است: جمعآوری اطلاعات، مهندسی اجتماعی، تولید بدافزار یا شناسایی آسیبپذیری.
این تفکیک کمک میکند تصویری واقعیتر از تهدیدها داشته باشیم و بهجای بزرگنمایی قابلیتهای فناوری، بر شواهد قابلبررسی تکیه کنیم.
آیا همه حملات سایبری جدید با هوش مصنوعی انجام میشوند؟
خیر. بسیاری از حملات همچنان با روشهای شناختهشدهای مانند استفاده از رمزهای عبور ضعیف، سرقت اطلاعات ورود، سوءاستفاده از نرمافزارهای بهروزرسانینشده و مهندسی اجتماعی انجام میشوند.
حتی زمانی که مهاجم از هوش مصنوعی استفاده میکند، ممکن است این فناوری تنها در یک مرحله محدود نقش داشته باشد. برای مثال، تولید متن یک ایمیل میتواند با هوش مصنوعی انجام شود، درحالیکه ارسال پیام و تلاش برای دسترسی به حساب قربانی با ابزارهای متداول صورت بگیرد.
بنابراین، نسبتدادن هر حمله پیچیده به هوش مصنوعی بدون شواهد کافی، دقیق نیست. آنچه اهمیت دارد، شناخت تغییرات واقعی در روشهای مهاجمان و آمادهبودن برای مقابله با آنهاست.
🏢 چه کسانی بیشتر در معرض حملات سایبری هوش مصنوعی هستند؟
خطر حملات سایبری مبتنی بر هوش مصنوعی به یک گروه خاص محدود نمیشود. کاربران عادی، کسبوکارهای کوچک، شرکتهای بزرگ و سازمانهای دولتی ممکن است به شکلهای متفاوتی هدف قرار بگیرند.
میزان خطر برای هر فرد یا سازمان به عواملی مانند ارزش اطلاعات، سطح محافظت، نوع فعالیت و جذابیت آن برای مهاجمان بستگی دارد.
حملات سایبری هوش مصنوعی علیه کاربران عادی
کاربران اینترنت ممکن است با پیامهای جعلی، تماسهای فریبنده، صفحات ورود تقلبی یا درخواستهای مالی مشکوک مواجه شوند. مهاجمان میتوانند از اطلاعات عمومی شبکههای اجتماعی برای واقعیتر جلوهدادن پیامها استفاده کنند.
برای نمونه، اگر فردی درباره محل کار، سفر یا روابط شخصی خود اطلاعات زیادی منتشر کند، ممکن است مهاجم از همین جزئیات برای طراحی یک پیام هدفمند استفاده کند.
راهکار اصلی برای کاربران، محدودکردن انتشار اطلاعات حساس، فعالکردن احراز هویت چندمرحلهای و بررسی مستقل درخواستهای مالی یا محرمانه است.
تهدید حملات سایبری هوش مصنوعی برای بانکها و کسبوکارها
مؤسسات مالی به دلیل ارزش بالای دادهها و تراکنشها همواره هدف حملات سایبری بودهاند. هوش مصنوعی میتواند به ساخت پیامهای جعلی درباره مسدودشدن حساب، پرداخت ناموفق یا تأیید تراکنش کمک کند.
کاربران باید درخواستهای حساس را از طریق اپلیکیشن رسمی، شماره تلفن معتبر یا کانال تأییدشده بانک بررسی کنند. بانکها نیز به سامانههای تشخیص تقلب، تحلیل رفتار غیرعادی و کنترل دسترسی نیاز دارند.
در کسبوکارها، خطر ممکن است به سرقت اطلاعات مشتریان، دسترسی غیرمجاز به حسابهای کارکنان یا اختلال در فعالیتهای روزمره منجر شود. استفاده از اصل حداقل دسترسی، ثبت رویدادهای امنیتی و بهروزرسانی نرمافزارها میتواند دامنه خسارت را کاهش دهد.
خطر حملات سایبری هوش مصنوعی برای زیرساختهای حیاتی
سامانههای انرژی، حملونقل، درمان و ارتباطات از جمله بخشهایی هستند که اختلال در آنها میتواند پیامدهایی فراتر از خسارت مالی داشته باشد.
در این حوزهها، دسترسپذیری سرویس و ایمنی عملیات نیز اهمیت دارد. به همین دلیل، ارزیابی امنیتی باید متناسب با حساسیت هر زیرساخت انجام شود و سامانههای حیاتی تا حد امکان از دسترسیهای غیرضروری و شبکههای ناامن جدا بمانند.
بااینحال، نمیتوان نتیجه گرفت که همه زیرساختهای حیاتی به یک اندازه آسیبپذیرند. سطح آمادگی، طراحی شبکه و کیفیت فرایندهای پاسخ به حادثه در هر سازمان متفاوت است.
⚖️ مقابله با حملات سایبری هوش مصنوعی؛ آیا خودتنظیمگری شرکتها کافی است؟
یکی از بخشهای مهم هشدار بیل گیتس، بحث مسئولیت شرکتهایی است که مدلهای هوش مصنوعی را توسعه میدهند و عرضه میکنند.
شرکتهای فناوری در موقعیت مناسبی برای شناخت قابلیتها و محدودیتهای مدلهای خود قرار دارند. آنها میتوانند پیش از انتشار، سامانهها را آزمایش کنند، دسترسی به برخی قابلیتهای پرخطر را محدود سازند و فعالیتهای مشکوک را شناسایی کنند.
اما اتکا به سیاستهای داوطلبانه چند محدودیت دارد. شرکتها ممکن است در شرایط رقابتی برای عرضه سریعتر محصولات تحت فشار باشند. استانداردهای داخلی آنها نیز لزوماً یکسان نیست و پیامدهای یک ابزار میتواند از مرزهای یک شرکت فراتر برود.
در چنین شرایطی، نظارت مستقل و قواعد شفاف میتوانند به ایجاد حداقل استانداردهای مشترک کمک کنند.
نقش قوانین و نظارت مستقل در کاهش حملات سایبری هوش مصنوعی
مقررات مؤثر لزوماً به معنای ممنوعیت گسترده توسعه هوش مصنوعی نیست. هدف میتواند تعیین مسئولیتها، ایجاد الزامات متناسب با سطح خطر و فراهمکردن امکان بررسی مستقل باشد.
برای مثال، سیاستگذاران میتوانند درباره آزمون امنیتی مدلهای پرخطر، گزارش رخدادهای جدی، حفاظت از دادههای کاربران و نحوه رسیدگی به سوءاستفادهها قواعد مشخصی تعریف کنند.
در کنار آن، شرکتها باید امکان بررسی آسیبپذیریها را فراهم کنند و در صورت شناسایی نقصی جدی، اقدامات اصلاحی و اطلاعرسانی لازم را انجام دهند.
البته تنظیمگری نیز باید با دقت طراحی شود. مقررات مبهم یا بیشازحد سنگین ممکن است هزینههای غیرضروری ایجاد کنند یا مانع رقابت و نوآوری شوند. سیاست مناسب باید میان ایمنی، حقوق کاربران و امکان توسعه فناوری تعادل برقرار کند.
نکته اصلی در هشدار گیتس این است که تصمیمگیری درباره خطرهای گسترده اجتماعی نباید فقط به منافع و سیاستهای داخلی شرکتهای سازنده وابسته باشد.
🔐 چگونه از خود در برابر حملات سایبری هوش مصنوعی محافظت کنیم؟
هرچند ابزارهای هوش مصنوعی میتوانند حملات را پیچیدهتر کنند، بسیاری از اصول پایه امنیت همچنان کاربرد دارند. مهمترین تغییر این است که کاربران و سازمانها نباید تنها به نشانههای ظاهری پیامهای جعلی اعتماد کنند.
تشخیص فیشینگ و پیامهای جعلی هوش مصنوعی
پیامهای جعلی ممکن است از نظر نگارش و طراحی بسیار طبیعی باشند. بنابراین، بهجای اعتماد به ظاهر پیام، آدرس واقعی سایت را بررسی کنید و برای ورود به حسابهای مهم، آدرس را مستقیماً در مرورگر وارد کنید یا از برنامه رسمی استفاده کنید.
به درخواستهای فوری برای انتقال پول، افشای رمز عبور یا ارائه اطلاعات حساس با احتیاط نگاه کنید. وجود نام یک بانک یا شرکت در متن پیام بهتنهایی اعتبار فرستنده را ثابت نمیکند.
محافظت از حسابها در برابر حملات سایبری مبتنی بر هوش مصنوعی
احراز هویت چندمرحلهای میتواند حتی در صورت افشای رمز عبور، مانع دسترسی غیرمجاز شود. در صورت امکان، از کلیدهای عبور یا روشهای مقاومتر در برابر فیشینگ استفاده کنید.
همچنین از یک رمز عبور یکسان برای چند حساب مهم استفاده نکنید. اگر یک سرویس دچار نشت اطلاعات شود، تکرار رمز عبور میتواند حسابهای دیگر را نیز در معرض خطر قرار دهد.
استفاده از یک مدیر رمز عبور معتبر میتواند به ساخت و نگهداری رمزهای منحصربهفرد کمک کند.
مقابله با جعل صدا و تصویر در کلاهبرداریهای سایبری
اگر تماسگیرندهای با صدایی آشنا درخواست فوری یا غیرمعمولی مطرح کرد، برای تصمیمگیری عجله نکنید. تماس را قطع کنید و از طریق یک مسیر مستقل با فرد موردنظر ارتباط بگیرید.
در خانواده یا محل کار میتوان یک روش تأیید از پیش تعیینشده برای درخواستهای حساس در نظر گرفت. این روش نباید تنها به پرسیدن نام یا اطلاعاتی وابسته باشد که ممکن است در اینترنت پیدا شوند.
راهکارهای امنیت سایبری برای کسبوکارها
کسبوکارها علاوه بر ابزارهای پیشگیری، به برنامه پاسخگویی به حادثه نیاز دارند. مشخصبودن مسئولیتها، ثبت رویدادهای امنیتی، محدودکردن دسترسیها و تمرین سناریوهای احتمالی میتواند زمان واکنش را کاهش دهد.
بهروزرسانی سیستمعامل، مرورگر و نرمافزارهای مهم نیز به رفع آسیبپذیریهای شناختهشده کمک میکند. در کنار این اقدامات، تهیه نسخه پشتیبان منظم از اطلاعات مهم اهمیت زیادی دارد. نسخه پشتیبان باید به شکلی نگهداری شود که در صورت آلودگی سیستم اصلی به بدافزار یا باجافزار، امکان بازیابی آن وجود داشته باشد.
همچنین کارکنان باید بدانند در صورت دریافت پیام مشکوک یا مشاهده فعالیت غیرعادی، چگونه موضوع را گزارش دهند. تشخیص زودهنگام میتواند از گسترش یک حادثه جلوگیری کند.
🤖 آیا هوش مصنوعی میتواند با حملات سایبری مقابله کند؟
هوش مصنوعی فقط به مهاجمان کمک نمیکند. همین فناوری میتواند در سمت دفاع نیز مورد استفاده قرار بگیرد.
سامانههای امنیتی میتوانند از یادگیری ماشین برای شناسایی الگوهای غیرعادی، اولویتبندی هشدارها و تحلیل حجم زیادی از رویدادها استفاده کنند. ابزارهای هوش مصنوعی همچنین میتوانند به کارشناسان در بررسی کد، شناسایی برخی ضعفهای نرمافزاری و توضیح رفتار مشکوک کمک کنند.
برای مثال، اگر یک حساب کاربری در زمانی کوتاه از موقعیتها یا دستگاههای غیرمعمول وارد سیستم شود، ابزارهای تحلیل رفتار میتوانند این فعالیت را برای بررسی بیشتر علامتگذاری کنند. البته چنین هشداری بهتنهایی اثباتکننده حمله نیست و ممکن است فعالیتی کاملاً قانونی را نیز شناسایی کند.
گوگل در گزارشهای امنیتی خود به استفاده دفاعی از هوش مصنوعی برای شناسایی و اصلاح آسیبپذیریها اشاره کرده است. این موضوع نشان میدهد که توسعه قابلیتهای دفاعی نیز بخشی از رقابت با تهدیدهای جدید است.
محدودیت ابزارهای هوش مصنوعی در امنیت سایبری
نباید انتظار داشت که یک ابزار هوش مصنوعی تمام حملات را شناسایی کند. خطای تشخیص، هشدارهای اشتباه، محدودیت دادهها و نیاز به تصمیمگیری انسانی همچنان وجود دارند.
دفاع مؤثر معمولاً از ترکیب فناوری، سیاستهای امنیتی، آموزش و نظارت انسانی به دست میآید. حتی پیشرفتهترین سامانههای تشخیص تهدید نیز بدون پیکربندی مناسب و رسیدگی به هشدارها نمیتوانند امنیت یک سازمان را تضمین کنند.
🔎 آینده حملات سایبری هوش مصنوعی در سال ۲۰۲۷
پیشبینی دقیق روند حملات سایبری آسان نیست؛ زیرا رفتار مهاجمان، قابلیت مدلها و روشهای دفاعی دائماً تغییر میکنند. بااینحال، چند روند ارزش پیگیری دارند.
نخست، ممکن است استفاده از هوش مصنوعی برای تولید پیامهای فریبنده و جمعآوری اطلاعات هدفمند گستردهتر شود. این روند میتواند تشخیص فیشینگ را برای کاربران دشوارتر کند.
دوم، اتصال مدلها به ابزارها و سامانههای مختلف ممکن است فرصتهای تازهای برای خودکارسازی ایجاد کند. هرچه یک عامل هوش مصنوعی دسترسی بیشتری به دادهها و سرویسها داشته باشد، مدیریت مجوزها و نظارت بر فعالیت آن اهمیت بیشتری پیدا میکند.
سوم، توجه به آزمون امنیتی مدلها، گزارشدهی رخدادها و ارزیابی مستقل احتمالاً بیشتر خواهد شد. دولتها و سازمانها باید مشخص کنند چه سطحی از ریسک قابلقبول است و در صورت بروز حادثه، مسئولیتها چگونه تقسیم میشوند.
بااینحال، نمیتوان با اطمینان گفت که در یک تاریخ مشخص موجی بیسابقه از حملات رخ خواهد داد. هشدارهای کارشناسان باید جدی گرفته شوند، اما تصمیمگیری درباره آینده نیازمند بررسی مستمر دادهها و گزارشهای معتبر است.
آیا حملات سایبری مبتنی بر هوش مصنوعی افزایش مییابند؟
افزایش توانایی مدلها و دسترسی گستردهتر به ابزارهای مولد میتواند زمینه استفاده بیشتر از هوش مصنوعی در فعالیتهای مخرب را فراهم کند. بااینحال، میزان رشد این حملات به عوامل متعددی از جمله اقدامات دفاعی، محدودیتهای فنی و توانایی مهاجمان بستگی دارد.
به همین دلیل، بهتر است هشدار گیتس را انگیزهای برای آمادهسازی و سرمایهگذاری در امنیت سایبری بدانیم، نه دلیلی برای نتیجهگیری درباره وقوع قطعی یک بحران جهانی.
❓ پرسشهای متداول درباره حملات سایبری هوش مصنوعی
حملات سایبری هوش مصنوعی چیست؟
این اصطلاح به حملاتی اشاره دارد که در آنها از هوش مصنوعی برای تقویت یک یا چند مرحله از فعالیت مخرب استفاده میشود؛ از تولید پیامهای فیشینگ و جعل هویت گرفته تا جمعآوری اطلاعات، تحلیل آسیبپذیریها یا کمک به توسعه بدافزار. استفاده از هوش مصنوعی به این معنا نیست که تمام مراحل حمله بهصورت خودکار انجام میشوند.
آیا هوش مصنوعی میتواند رمز عبور کاربران را سرقت کند؟
هوش مصنوعی بهخودیخود و بدون دسترسی یا سازوکار مناسب، رمز عبور کاربران را از هر سیستمی استخراج نمیکند. اما مهاجمان ممکن است از آن برای ساخت پیامهای فیشینگ باورپذیرتر، جعل صفحات ورود یا تقویت روشهای مهندسی اجتماعی استفاده کنند. احراز هویت چندمرحلهای و بررسی آدرس سایتها احتمال موفقیت این روشها را کاهش میدهد.
تفاوت حملات سایبری سنتی با حملات مبتنی بر هوش مصنوعی چیست؟
روشهای سنتی و مبتنی بر هوش مصنوعی میتوانند اهداف مشترکی داشته باشند؛ تفاوت اصلی ممکن است در سرعت، مقیاس، شخصیسازی و میزان خودکارسازی باشد. برای مثال، هوش مصنوعی میتواند به تولید پیامهای متنوع برای گروه بزرگی از افراد کمک کند، اما موفقیت نهایی همچنان به شرایط حمله و کیفیت دفاع بستگی دارد.
چگونه حملات سایبری مبتنی بر هوش مصنوعی را تشخیص دهیم؟
نباید فقط به صدا، تصویر یا کیفیت نگارش تکیه کرد. درخواستهای فوری، انتقال پول، افشای رمز عبور و تغییر اطلاعات حساب باید از طریق یک کانال مستقل تأیید شوند. بررسی فرستنده و دامنه سایت نیز اهمیت دارد؛ بااینحال، هیچ نشانه ظاهری واحدی برای تشخیص همه جعلهای هوش مصنوعی کافی نیست.
آیا هوش مصنوعی میتواند از حملات سایبری جلوگیری کند؟
بله، ابزارهای هوش مصنوعی میتوانند در شناسایی رفتارهای غیرعادی، بررسی کد و اولویتبندی هشدارها به تیمهای امنیتی کمک کنند. اما این ابزارها جایگزین کامل کارشناسان، کنترل دسترسی، بهروزرسانی نرمافزارها و برنامه پاسخگویی به حادثه نیستند.
آیا هشدار بیل گیتس به معنای وقوع قطعی یک حمله بزرگ است؟
خیر. هشدار درباره افزایش احتمال یا شدت حملات، پیشبینی قطعی یک رویداد مشخص نیست. برای ارزیابی وضعیت باید گزارشهای معتبر، روند رخدادهای واقعی و توان دفاعی سازمانها را در کنار هم بررسی کرد.
📝 جمعبندی؛ چگونه با تهدید حملات سایبری هوش مصنوعی مقابله کنیم؟
هشدار بیل گیتس درباره حملات سایبری هوش مصنوعی به مسئلهای فراتر از پیشرفت سریع فناوری اشاره دارد: ابزارهای قدرتمند میتوانند در اختیار افرادی قرار بگیرند که قصد سوءاستفاده دارند، درحالیکه قواعد و سازوکارهای دفاعی هنوز در حال تطبیق با شرایط جدید هستند.
گزارشهای امنیتی گوگل نشان میدهند که استفاده مخرب از هوش مصنوعی در برخی فعالیتهای سایبری مشاهده شده است. فیشینگ هدفمند، جعل هویت، جمعآوری اطلاعات و کمک به شناسایی آسیبپذیریها از جمله حوزههایی هستند که باید با دقت بیشتری زیر نظر گرفته شوند.
در عین حال، بزرگنمایی خطر یا معرفی هر حمله پیچیده بهعنوان نتیجه مستقیم هوش مصنوعی، تصویر دقیقی از وضعیت ارائه نمیدهد. آنچه اهمیت دارد، بررسی شواهد، تشخیص محدودیتهای فناوری و آمادهبودن برای مقابله با تهدیدهای واقعی است.
برای کاربران، تأیید مستقل درخواستهای حساس، استفاده از احراز هویت چندمرحلهای و بهروزرسانی دستگاهها همچنان اقداماتی مؤثر هستند. برای سازمانها نیز کنترل دسترسی، پایش امنیتی، آموزش کارکنان و برنامهریزی برای پاسخ به حوادث اهمیت دارد.
در نهایت، مقابله با حملات سایبری مبتنی بر هوش مصنوعی تنها بر عهده شرکتهای سازنده مدلها نیست. توسعهدهندگان، دولتها، سازمانها و کاربران همگی در کاهش خطر نقش دارند. هرچه مسئولیتها شفافتر و دفاعها متناسب با تهدیدهای جدیدتر شوند، امکان استفاده ایمنتر از قابلیتهای هوش مصنوعی نیز افزایش پیدا میکند.
برای مطالعه مطالب بیشتر درباره هوش مصنوعی، به این صفحه مراجعه کنید.