رفتار مشکوک VPN در گوشی چیست؟ نشانهها، خطرات و راههای تشخیص VPN ناامن
رفتار مشکوک VPN در گوشی همیشه به معنی آلوده بودن دستگاه نیست، اما بعضی نشانهها میتوانند زنگ خطر باشند. در این راهنمای جامع بررسی میکنیم VPN چگونه روی اتصال اینترنت اثر میگذارد، چه مجوزهایی طبیعی است، کدام رفتارها نیاز به بررسی بیشتری دارند و چگونه یک سرویس قابل اعتماد را از گزینههای ناشناس تشخیص دهیم. همچنین درباره حریم خصوصی، جمعآوری داده، مصرف باتری و اینترنت، بررسی تنظیمات اندروید و آیفون و اقدامات لازم پس از حذف VPN مشکوک صحبت میکنیم.
سامسونگ گلکسی اسمارت تگ ۳؛ مشخصات، طراحی، ویژگیها و هرآنچه میدانیم
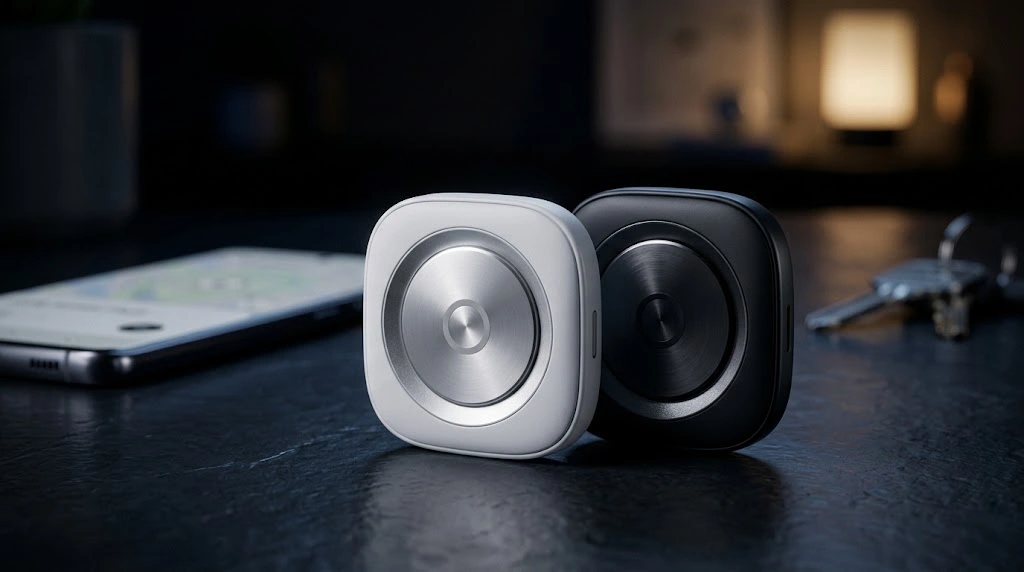
سامسونگ گلکسی اسمارت تگ ۳ نسل جدید ردیاب هوشمند این شرکت است که با طراحی مربعی و گوشههای گرد، پشتیبانی از Bluetooth LE و UWB و تغییراتی در شیوه اتصال به وسایل معرفی خواهد شد. تصاویر فاششده دو رنگ مشکی و سفید را نشان میدهند و ظاهراً حلقه اتصال داخلی نسل قبل حذف شده است. در این مقاله مشخصات احتمالی، قابلیتهای ردیابی، سازگاری، تفاوت با SmartTag 2، کاربردها و عوامل مؤثر بر قیمت Galaxy SmartTag 3 را بررسی میکنیم.
نسخه اندروید واتساپ به ویژگی هشدار کلاهبرداری مجهز شد؛ اما بهصورت آزمایشی

واتساپ آزمایش قابلیت جدید Scam Alert را برای شناسایی الگوهای مشکوک و مقابله با کلاهبرداری آغاز کرده است. این ویژگی با استفاده از مدلهای یادگیری ماشین تلاش میکند بدون نیاز به تحلیل محتوای خصوصی پیامها روی سرور، نشانههای احتمالی کلاهبرداری را شناسایی و به کاربر هشدار دهد. قابلیت هشدار کلاهبرداری واتساپ فعلاً برای گروه محدودی از کاربران اندروید در دسترس است و هنوز انتشار عمومی نشده. در این مقاله نحوه عملکرد، حریم خصوصی، محدودیتها و راههای افزایش امنیت را بررسی میکنیم.
بحران امنیتی؛ پژوهشگران مدعی کشف «بکدور» در مودمهای چینی ZBTLink شدند

پژوهشگران امنیت سایبری از کشف چند مؤلفه مشکوک و بکدور در برخی روترهای ZBTLink خبر دادهاند. بررسیها ابتدا با ENDLESSDOORS آغاز شد و در ادامه دو مؤلفه دیگر با نامهای DARKLANTERN و SPEAKINGSTONE شناسایی شدند. یافتههای جدید نشان میدهد برخی فریمورهای قدیمی ZBTLink قابلیتهایی برای ارتباط از راه دور داشتهاند. در این مقاله، جزئیات کشف، مدلهای تحت تأثیر، واکنش سازنده، خطرات احتمالی و اقداماتی را بررسی میکنیم که کاربران برای کاهش ریسک امنیتی شبکه خود میتوانند در نظر بگیرند.
هشدار سایبری افتا؛ سازمانها اقدامات امنیتی خود را تشدید کنند

مرکز مدیریت راهبردی افتا در اسفند ۱۴۰۴ با انتشار هشدار سایبری، از سازمانها و دستگاههای دارای زیرساخت حیاتی خواست اقدامات امنیتی خود را تشدید کنند. محدود کردن دسترسیهای غیرضروری، جداسازی شبکههای مدیریتی و OT، تغییر رمزهای مدیریتی، حذف حسابهای اضافی، حفاظت از نسخههای پشتیبان و ذخیره متمرکز لاگها از مهمترین توصیههای این هشدار هستند. در این مقاله، جزئیات هشدار، اهمیت اقدامات پیشگیرانه و راهکارهای افزایش آمادگی سازمانها در برابر رخدادهای سایبری بررسی شده است.
آسیبپذیری بحرانی macOS به ۹.۸ رسید؛ کاربران مک همین حالا آپدیت کنند
آسیبپذیری CVE-2026-65400 در قابلیت Screen Sharing macOS ابتدا با شدت 7.1 شناسایی شد اما امتیاز آن به 9.8 افزایش یافت. این باگ میتواند در شرایط خاص امکان دور زدن احراز هویت و دسترسی غیرمجاز به مک را فراهم کند و سوءاستفاده فعال از سیستمهای آسیبپذیر نیز گزارش شده است. اپل این مشکل را در نسخههای Tahoe 26.6.1، Sequoia 15.7.9 و Sonoma 14.8.9 برطرف کرده و نصب فوری وصله توصیه میشود.